Cuando quisieron fortalecer lo preventivo e introdujeron confusión


Durante años, lo que casi todas las organizaciones tenían eran acciones correctivas. Pasaba algo, se corregía, y de paso se documentaba una «preventiva» con mejor nombre. Preventivas de verdad, muy pocas: nadie estaba haciendo la pregunta de qué podría pasar que no estamos viendo.
Por eso en 2015 desapareció la acción preventiva y llegó el enfoque a riesgos. La intención fue acertada: poner el énfasis en prevenir.
Hoy quiero contar la otra mitad. Porque el concepto fue correcto y la implementación fue un fiasco.
Y creo que se puede señalar exactamente dónde se rompió.
Se introdujo un concepto complejo sin entregar el método para aplicarlo.
La norma dijo «gestiona tus riesgos» y se detuvo ahí, que es lo que siempre hace y está bien. El problema es que, a diferencia de un procedimiento o de una auditoría, la gestión de riesgos no formaba parte del oficio de la gente de calidad. No era una práctica que ya se hiciera mal: era una práctica que no se hacía.
Y encima llegó con cuatro vocabularios encimados.
Estaba el de la propia norma de calidad. Estaba el de la norma de gestión del riesgo, que es otra disciplina completa. Estaba el AMEF, que viene de la industria automotriz. Y estaba el de seguridad industrial, que es el que más gente conocía porque era el único que había visto en su vida.
Cuatro lenguajes distintos para un mismo requisito recién nacido. El resultado era previsible.
Lo que terminó registrándose como «riesgos»:
- Todo lo que ya les había salido mal.
- Lo que les sigue saliendo mal porque nunca atacaron la causa.
- Y cualquier cosa que podría pasar, sin criterio para decidir cuál merecía atención.
Sin metodología. Sin controles reales. Sin seguimiento.
Y así llegamos a la matriz que se llena en noviembre para la revisión por la dirección y se vuelve a abrir el noviembre siguiente.
Lo digo con una tranquilidad que me costó ganarme: nosotros hacíamos análisis de riesgos desde 2012, tres años antes de que la norma lo exigiera. No por visionarios, sino porque trabajábamos con clientes de sectores donde un riesgo mal gestionado no es un hallazgo, es un accidente. Ahí aprendimos que la diferencia entre listar y gestionar es enorme.
Y el comité lo vio.
Basta con mirar los verbos. En la edición 2026, el apartado de acciones frente a los riesgos (6.1.2) ya no se conforma con que los listes: pide determinarlos, analizarlos y evaluarlos. Pide además que planifiques cómo vas a evaluar si tus acciones funcionaron. Y esa evaluación no se queda en el capítulo de planificación: el análisis de datos del capítulo de evaluación del desempeño la vuelve a pedir.
Un comité no agrega verbos por gusto. Cada verbo nuevo es el rastro de algo que falló en muchos lugares a la vez, y esto falló en casi todos.
Hay otros dos detalles del texto que me parecen más reveladores que cualquier cambio de redacción.
El primero: las acciones deben ser proporcionales al impacto potencial del riesgo. Mi lectura es que eso es una manera elegante de decir que cuarenta riesgos listados con la misma atención no son gestión: la atención se reparte según lo que está en juego.
El segundo: una nota nueva menciona, entre los riesgos que puedes determinar, los de poder seguir entregando productos y servicios conformes durante y después de una disrupción. Quien vivió estos años de cadenas de suministro rotas sabe de dónde viene esa línea. Es la pregunta de siempre —qué podría pasar que no estamos viendo— pero ahora con el nombre de lo que de verdad pasó. Es una nota, así que no te obliga a nada; te señala dónde mirar. Y es un buen ejercicio hacerlo en voz alta: si mañana tu proveedor principal no entrega, o tu planta principal se detiene una semana, ¿qué tienes escrito que diga cómo sigues cumpliéndole a tu cliente?
Cómo se lee esto
Hay dos confusiones de base, y si las resuelves se te acomoda todo lo demás.
Primera: lo que ya te pasó no es un riesgo. Es un problema.
Un problema se resuelve con análisis de causa y acción correctiva. Meterlo a la matriz de riesgos no lo gestiona: lo estaciona. Y de paso te da la sensación tranquilizadora de estar haciendo algo.
El riesgo es lo que todavía no ha pasado. Por eso pide imaginación y por eso cuesta tanto.
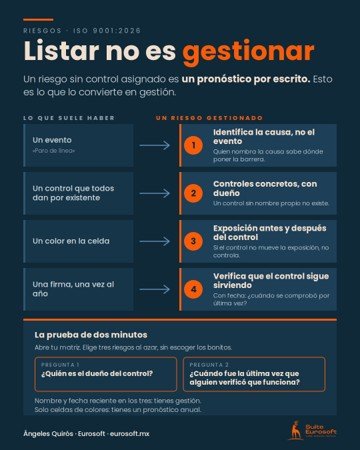
Segunda: un riesgo sin control asignado no es un riesgo gestionado. Es un pronóstico.
Puedes tener la probabilidad, el impacto, el color de la celda y la firma. Si nadie tiene el nombre puesto sobre un control específico, y nadie verifica si ese control funciona, lo que hiciste fue predecir el futuro por escrito.
Gestionar un riesgo tiene cuatro partes y ninguna es opcional: identificar la causa —no el evento, la causa—, definir controles concretos con responsable, evaluar la exposición antes y después de esos controles, y verificar que los controles siguen sirviendo.
Lo demás es cumplir un requisito sin resolver nada.
Una precisión que ahorra discusiones: no todo riesgo se controla, y la norma lo reconoce. Las respuestas posibles van desde evitar o compartir el riesgo hasta cambiar su probabilidad o sus consecuencias, e incluso mantenerlo. Mantenerlo es legítimo, siempre que sea una decisión informada. Fíjate en la palabra: decisión. Alguien decidió, sabiendo lo que sabía, y eso tiene nombre y fecha. Un riesgo que se mantiene porque nadie se ocupó de él no es una decisión informada: es un olvido.
Cuando yo tuve que resolver esto para no seguir entregando matrices de colores, lo que me funcionó fue cambiar de representación. Una tabla obliga a pensar el riesgo como una fila; y un riesgo no es una fila. Tiene causas de un lado, un evento en medio y consecuencias del otro, y cada camino pide su propio control. El método Bowtie —que es público y no lo inventé yo— dibuja exactamente eso, y en cuanto lo dibujas se ve solo lo que falta: las causas sin barrera y las consecuencias sin plan.
No hace falta comprar nada para probarlo. Se puede hacer en un pizarrón con tu equipo, y la primera sesión suele ser incómoda, porque aparecen tres o cuatro controles que todos daban por existentes y nadie sabe quién los opera.
Y una consecuencia práctica de esto: es mejor tener seis riesgos gestionados de verdad que cuarenta listados. Los cuarenta no te protegen de nada y sí te consumen la revisión por la dirección completa.
La prueba
Abre tu matriz. Elige tres riesgos al azar, sin escoger los bonitos.
De cada uno pregunta dos cosas: ¿quién es el dueño del control? y ¿cuándo fue la última vez que alguien verificó que ese control funciona?
Si en los tres casos hay un nombre y una fecha reciente, tienes gestión de riesgos y este artículo no era para ti.
Si lo que hay son celdas de colores, tienes un pronóstico anual.
Ángeles Quirós — Fundadora, Eurosoft
Este texto describe la norma con palabras propias. El texto de ISO 9001:2026 es propiedad de ISO y se compra.
Sigue Leyendo
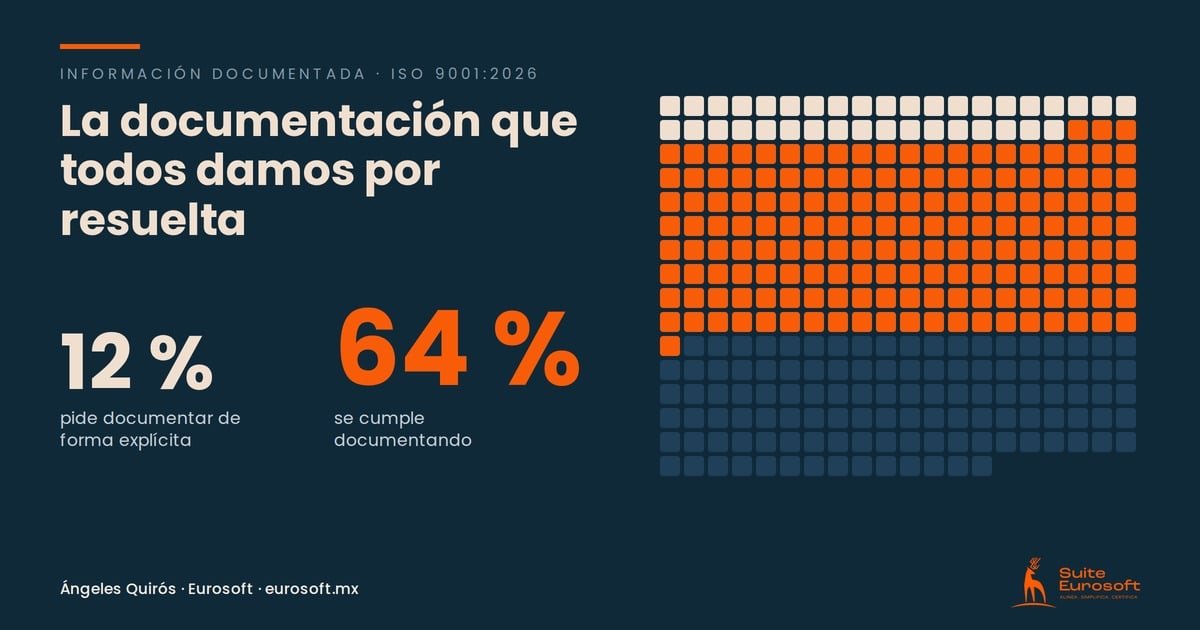
La documentación que todos damos por resuelta
Lo que nadie revisa Cuando una empresa prepara su transición a una nueva edición de ISO 9001, la conversación suele empezar por lo nuevo:…
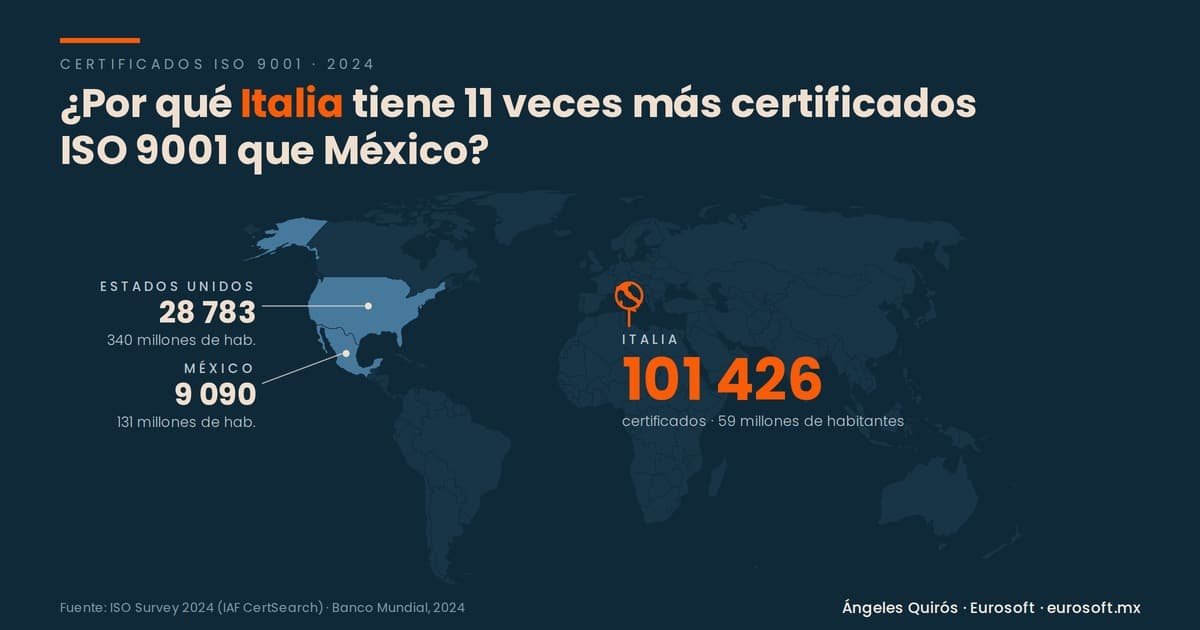
¿Por qué Italia tiene 11 veces más certificados ISO 9001 que México?
Una gráfica que no cuadra Italia tiene 1 720 certificados ISO 9001 por cada millón de habitantes. Corea del Sur, 998. España, 852….
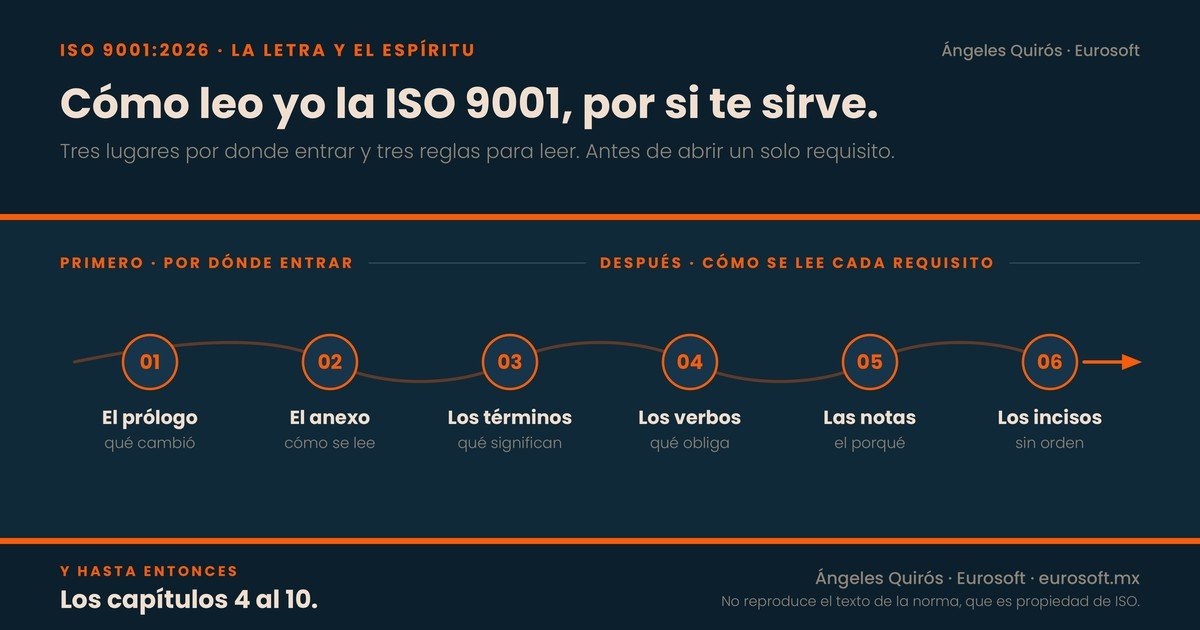
Cómo leer la norma ISO 9001
El fin de semana compré la ISO 9001:2026. La sexta edición, en español, junto con el documento de marcas de revisión que muestra qué…
ISO 9001:2026
M A Ñ A N A S E P U B L I C A ISO 9001:2026 La sexta edición de la norma. …

¿Hay una razón por la que cada revisión de la norma es más difícil de demostrar?
He tenido la oportunidad de vivir todas las revisiones de ISO 9001 desde 1994, y en cada una escuché la misma queja, cada vez…

ISO no escribe normas. Organiza a la gente que las escribe.
Casi nadie se hace esta pregunta. Y de las respuestas que he escuchado en 33 años, la más común es una versión de «pues……