¿Por qué Italia tiene 11 veces más certificados ISO 9001 que México?


Una gráfica que no cuadra
Italia tiene 1 720 certificados ISO 9001 por cada millón de habitantes.
Corea del Sur, 998. España, 852. Alemania, 551.
Estados Unidos, 85. México, 69.
En números absolutos, Italia —un país de 59 millones de personas— suma 101 426 certificados. México, con más del doble de habitantes, tiene 9 090: Italia tiene 11 veces más. Es el segundo país del mundo, solo detrás de China, que tiene 24 veces su población.
La primera explicación que viene a la mente es cultural: los italianos se toman la calidad más en serio. Suena bien. Pero si fuera cierto, Alemania —el país que convirtió la ingeniería de precisión en marca nacional— debería estar arriba. Y está a menos de un tercio.
Algo más está pasando. Y para entenderlo conviene empezar por una pregunta más sencilla: ¿cómo empieza, en la vida real, una certificación?
Nadie se levanta un día diciendo «vamos a mejorar»
En más de treinta años trabajando con sistemas de gestión, he visto pocas empresas que decidan certificarse porque un lunes por la mañana alguien dijo: «Vamos a mejorar».
Casi siempre la historia empieza con un correo o una llamada. Un cliente importante —una armadora, una cadena comercial, una multinacional— avisa que, a partir de cierta fecha, sus proveedores deberán contar con ISO 9001.
Y la empresa se pone en marcha. No por convicción, sino por continuidad. Es comprensible: nadie quiere perder a su mejor cliente.
Lo que el cliente resuelve con esa petición
Detrás de esa exigencia hay una lógica muy razonable que no siempre se dice en voz alta.
Un cliente necesita confiar en que sus proveedores trabajan bien. Tiene dos formas de lograrlo.
La primera es verificarlo él mismo: mandar auditores a cada proveedor, revisar procesos, dar seguimiento. Eso cuesta tiempo, personal y dinero.
La segunda es pedirle al proveedor un certificado. Entonces un tercero —un organismo de certificación— hace esa revisión. Y quien la paga es el proveedor.
Con un solo requisito, el costo de asegurar la calidad cambia de lado de la mesa. El cliente obtiene tranquilidad; el proveedor, la posibilidad de seguir vendiendo. Nadie hace nada indebido. Es, simplemente, una forma eficiente de repartir el trabajo.
Alrededor de esa petición, un ciclo
Cuando el proveedor recibe la exigencia, empieza a buscar ayuda. Contrata consultoría para diseñar el sistema. Capacita a su gente. Adquiere software para gestionar documentos, indicadores y auditorías. Contrata a un organismo de certificación, que audita y emite el certificado. Ese organismo, a su vez, debe estar acreditado por un organismo de acreditación, que también cobra por su trabajo.
Y el ciclo no termina ahí. El certificado dura tres años y exige una auditoría de seguimiento cada año. Al tercero, recertificación. Mientras tanto, más clientes empiezan a pedir lo mismo a sus propios proveedores.
Lo digo desde dentro: Eurosoft también forma parte de ese ecosistema. Y precisamente por eso vale la pena mirarlo con calma.
Cada participante hace bien su trabajo y cobra por él. Pero hay un detalle interesante: el sistema, en su conjunto, se mide por el número de certificados. No por cuánto mejoraron las empresas que los tienen.
Cada vuelta del ciclo genera facturación para alguien. Y un ciclo así tiende a sostenerse solo.
Italia: cuando el que pide es también el Estado
Ahora sí, volvamos a Italia.
Ahí ocurre el mismo ciclo que en cualquier otro país, pero con un cliente adicional muy grande: el sector público.
Desde el año 2000, una empresa que quiera ejecutar obra pública por encima de unos 516 000 euros necesita estar calificada, y para calificar necesita ISO 9001. Además, el certificado le permite ampliar en el papel su capacidad de contratación, para competir por obras más grandes con la misma facturación real.
Luego vinieron otros estímulos. En cada licitación pública, la empresa debe dejar una garantía; con ISO 9001, esa garantía se reducía a la mitad entre 2016 y 2023, y hoy se reduce 30 %. La certificación suma puntos en el rating di legalità, que mejora el acceso al crédito. Y varias regiones subsidian buena parte del costo: en Piamonte, por ejemplo, una convocatoria vigente cubre entre 50 % y 65 % de los gastos de certificación de las pymes.
Cada uno de estos mecanismos dice, de distintas maneras, lo mismo: si te certificas, te va mejor con el Estado. Y miles de empresas respondieron de forma perfectamente lógica.
Hay un matiz que conviene decir. Parte de la diferencia es estadística: Italia tiene muchísimas empresas pequeñas, y si se cuenta por empresa en lugar de por habitante, su ventaja sobre Alemania se reduce bastante. Además, la encuesta depende de que cada organismo de certificación reporte sus certificados, así que ningún país está contado a la perfección.
Pero ni siquiera esos ajustes borran la historia principal. Italia no tiene más certificados porque sus empresas quieran mejorar más. Los tiene porque construyó más razones externas para certificarse.
Lo que ha observado la investigación
Esto no es solo una intuición. Desde hace dos décadas, varios investigadores estudian cómo cambia un sistema de gestión según el motivo por el que se implementa.
Olivier Boiral, Petra Christmann, Glen Taylor e Iñaki Heras-Saizarbitoria, entre otros, distinguen dos formas de adoptar la norma. Una es simbólica: el sistema existe para la auditoría, los procedimientos están escritos, pero la operación diaria sigue su propio camino. La otra es sustantiva: el sistema describe cómo trabaja realmente la organización, y la gente lo usa porque le sirve.
Sus estudios coinciden en algo: cuando la motivación es principalmente externa, la adopción tiende a quedarse en lo simbólico. Cuando nace de una necesidad interna, los resultados en el desempeño son mejores.
No es una crítica a nadie. Es lo que cabe esperar: cuando el objetivo es el certificado, se hace lo necesario para obtenerlo.
Y sin embargo, existe otra ruta
Aquí viene la parte que más me interesa.
La misma norma, el mismo certificado y la misma auditoría pueden llegar por un camino distinto: implementar primero un sistema que realmente ordene la operación, y dejar que la certificación llegue como consecuencia.
En esa ruta, la pregunta no es «¿qué necesito para pasar la auditoría?», sino «¿qué necesita mi organización para funcionar mejor?». Los procesos se diseñan a partir de cómo se trabaja. Los indicadores se eligen porque sirven para decidir. Y cuando llega el auditor, encuentra evidencia de algo que ya está vivo.
La diferencia se nota en lo que queda: menos retrabajo, responsabilidades más claras, decisiones con datos, gente que entiende para qué hace lo que hace. El certificado deja de ser la meta y se convierte en la prueba.
Y algo importante: no hace falta que la iniciativa nazca de adentro para tomar esta ruta. Muchas empresas llegan porque el cliente se los pidió. Lo que cambia es qué deciden hacer con esa petición: cumplir el trámite, o aprovecharla como pretexto para construir algo útil.
La pregunta que vale la pena hacerse
Si tu empresa está por certificarse, o por renovar, quizá valga la pena detenerse un momento en una pregunta sencilla:
Cuando pase la auditoría, ¿qué va a quedar?
Si la respuesta es «un certificado», es una respuesta válida. Mantiene clientes y abre puertas.
Si la respuesta es «una empresa que funciona mejor, y además un certificado», entonces ya tomaste la otra ruta.
Los 1 720 certificados por millón de Italia nos cuentan cuántas empresas recorrieron el ciclo. No nos dicen cuántas eligieron la segunda ruta. Esa cifra no aparece en ninguna encuesta. Pero es la que termina haciendo la diferencia.
Descarga este artículo, usando el siguiente link:
¿Porqué Italia Tiene 11 Veces Más Certificados ISO 9001 Que México?
Ángeles Quirós · Eurosoft · eurosoft.mx
Fuentes: ISO Survey 2024 (datos de IAF CertSearch); Banco Mundial, población 2024; Accredia; D.Lgs. 36/2023, Allegato II.12 y art. 106; DPR 34/2000; Regione Piemonte, Voucher Certificazioni PMI 2025-2026; Christmann & Taylor (2006); Boiral (2003, 2012); Heras-Saizarbitoria & Boiral (2015), International Small Business Journal 33(3).
Sigue Leyendo
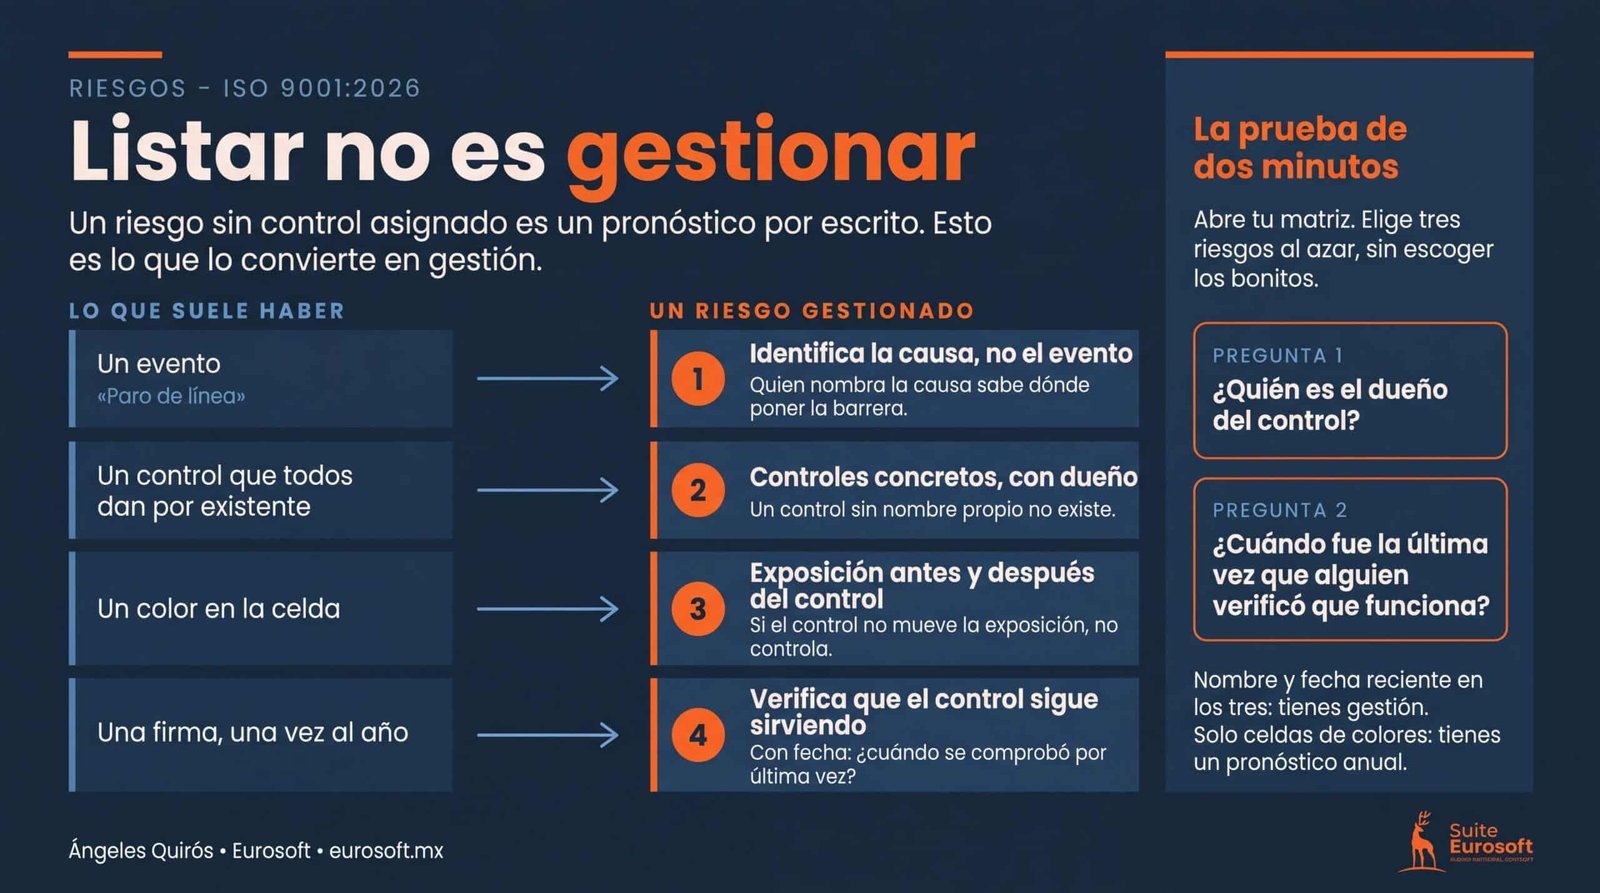
Cuando quisieron fortalecer lo preventivo e introdujeron confusión
Durante años, lo que casi todas las organizaciones tenían eran acciones correctivas. Pasaba algo, se corregía, y de paso se documentaba una «preventiva» con…
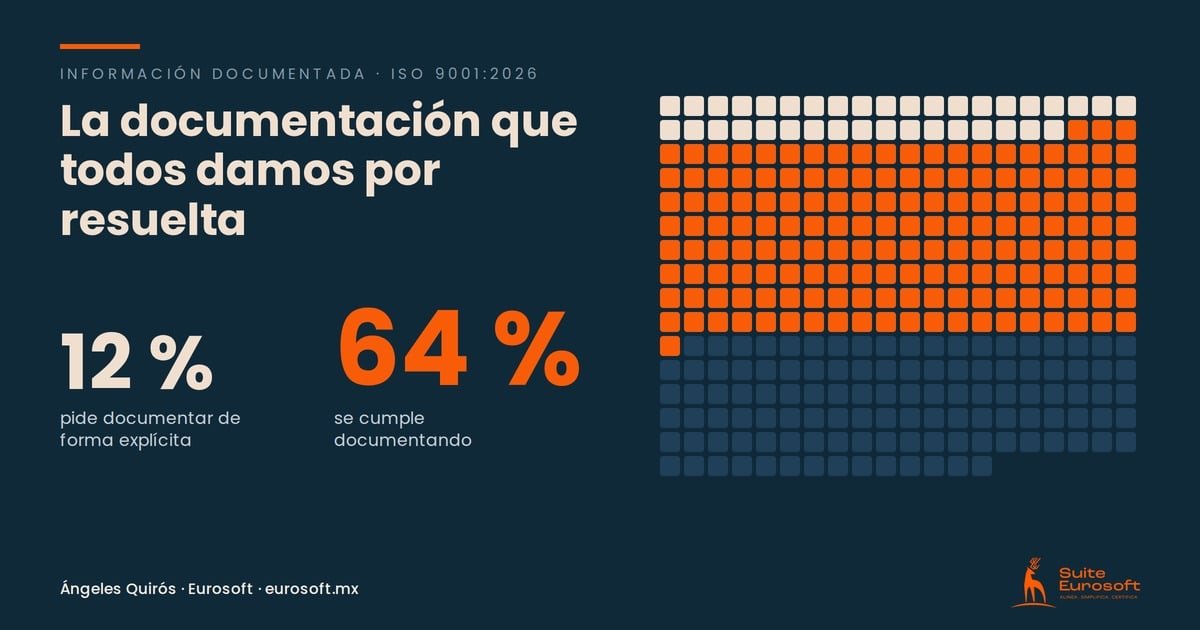
La documentación que todos damos por resuelta
Lo que nadie revisa Cuando una empresa prepara su transición a una nueva edición de ISO 9001, la conversación suele empezar por lo nuevo:…
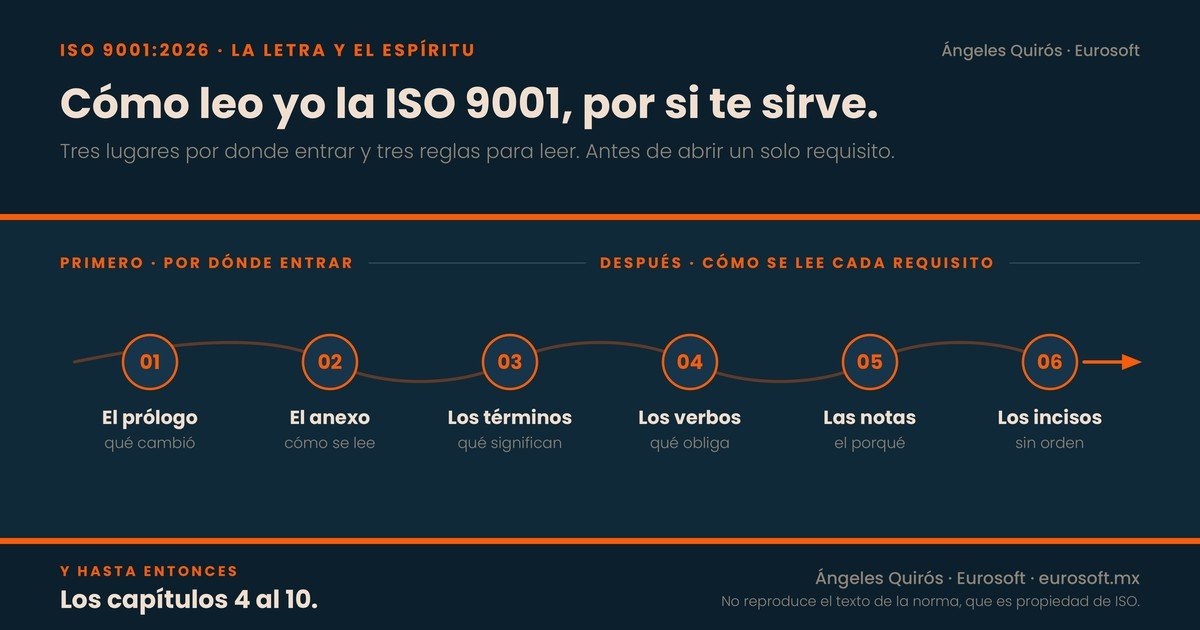
Cómo leer la norma ISO 9001
El fin de semana compré la ISO 9001:2026. La sexta edición, en español, junto con el documento de marcas de revisión que muestra qué…
ISO 9001:2026
M A Ñ A N A S E P U B L I C A ISO 9001:2026 La sexta edición de la norma. …

¿Hay una razón por la que cada revisión de la norma es más difícil de demostrar?
He tenido la oportunidad de vivir todas las revisiones de ISO 9001 desde 1994, y en cada una escuché la misma queja, cada vez…

ISO no escribe normas. Organiza a la gente que las escribe.
Casi nadie se hace esta pregunta. Y de las respuestas que he escuchado en 33 años, la más común es una versión de «pues……